מאתר נקודות עיוורון בסייבר: הסטארט-אפ הישראלי שגייס 15 מיליון דולר
Brava Security פיתחה מודל AI שמדמה את עקבותיה של מתקפת סייבר במערכות של ארגון, מבלי לבצע אותה בפועל • כך היא מזהה אילו תקיפות מערכות ההגנה עלולות לפספס ומסייעת לתקן את הליקויים
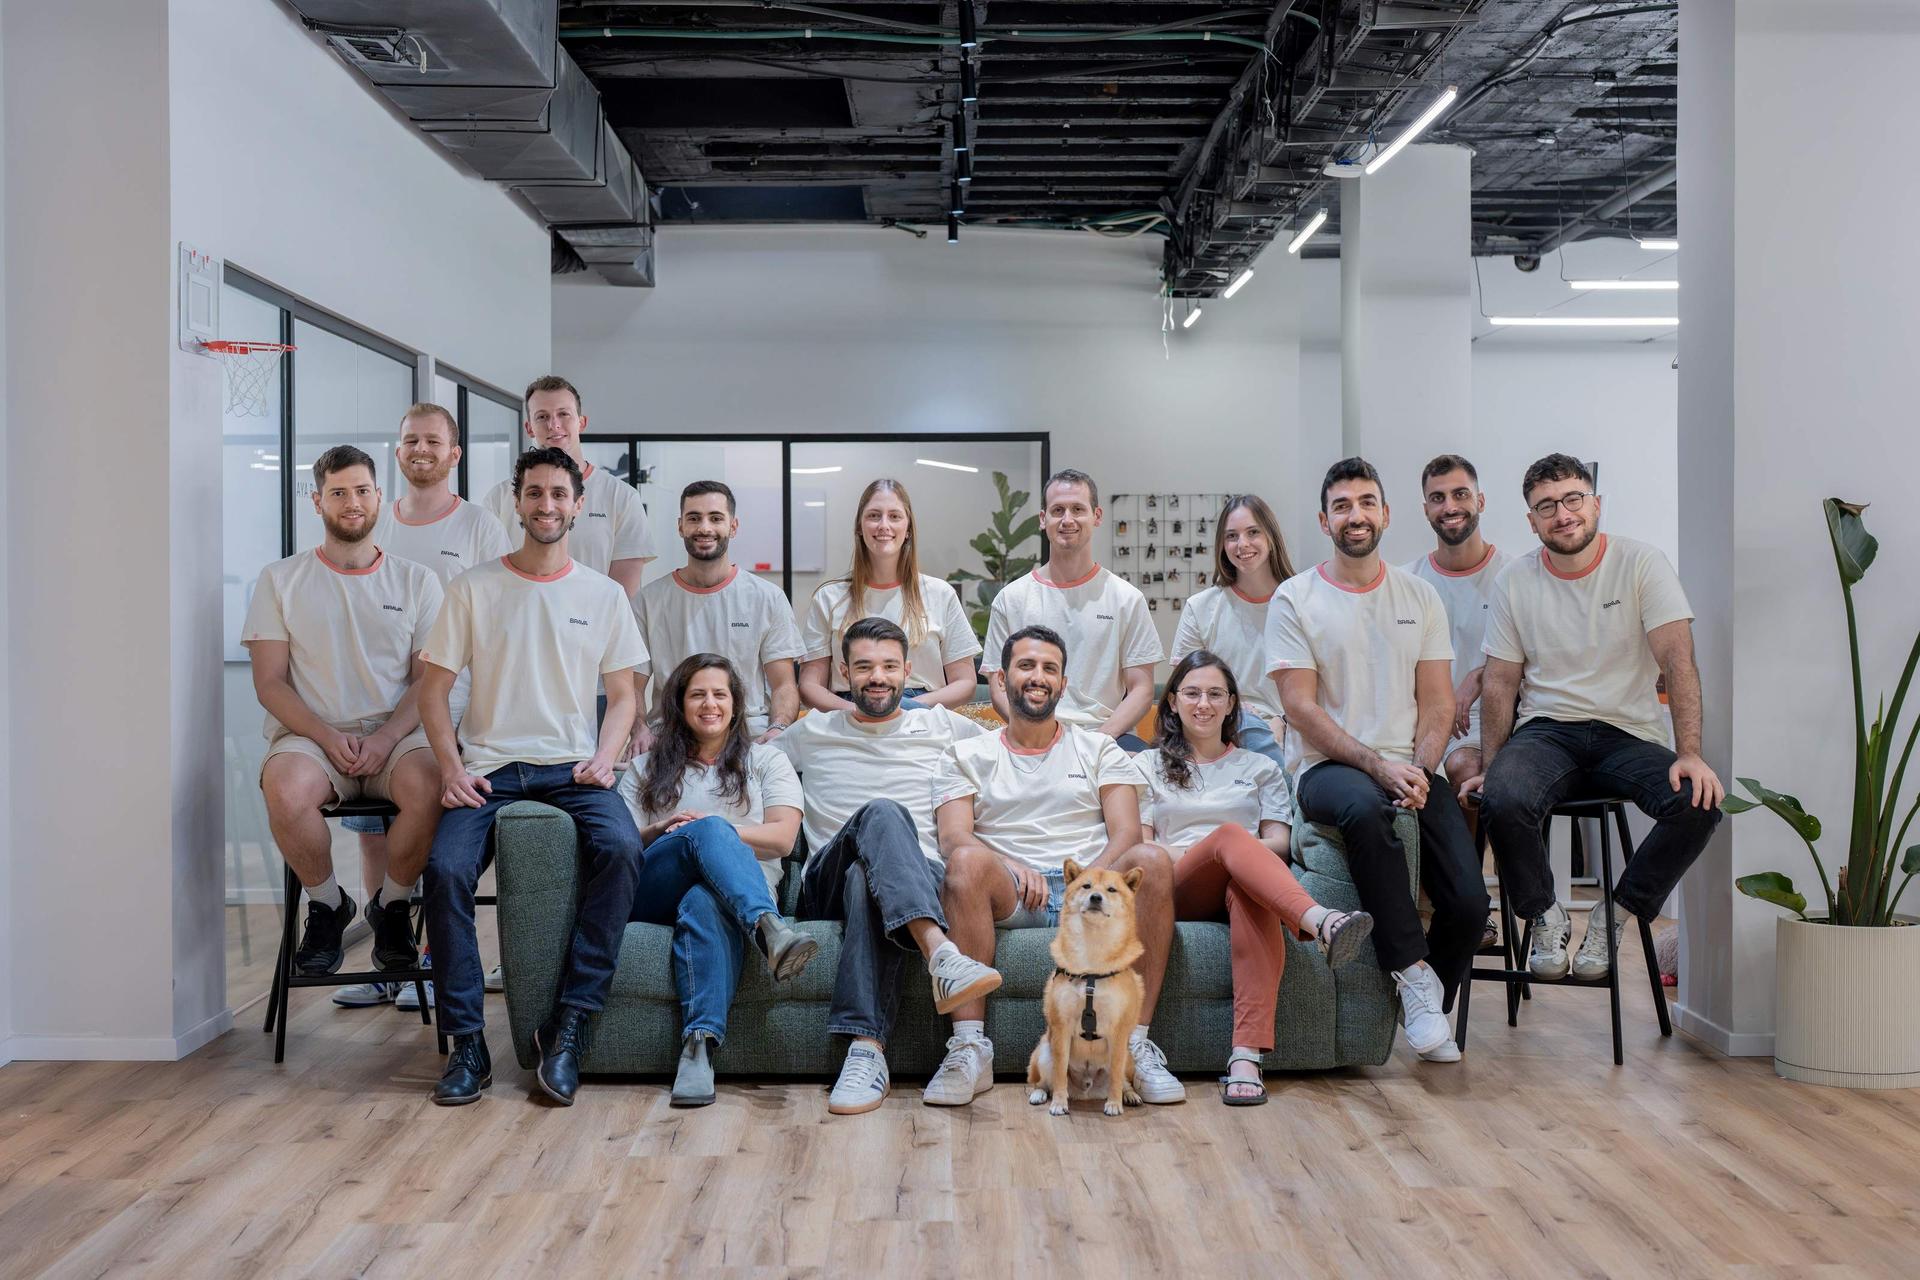
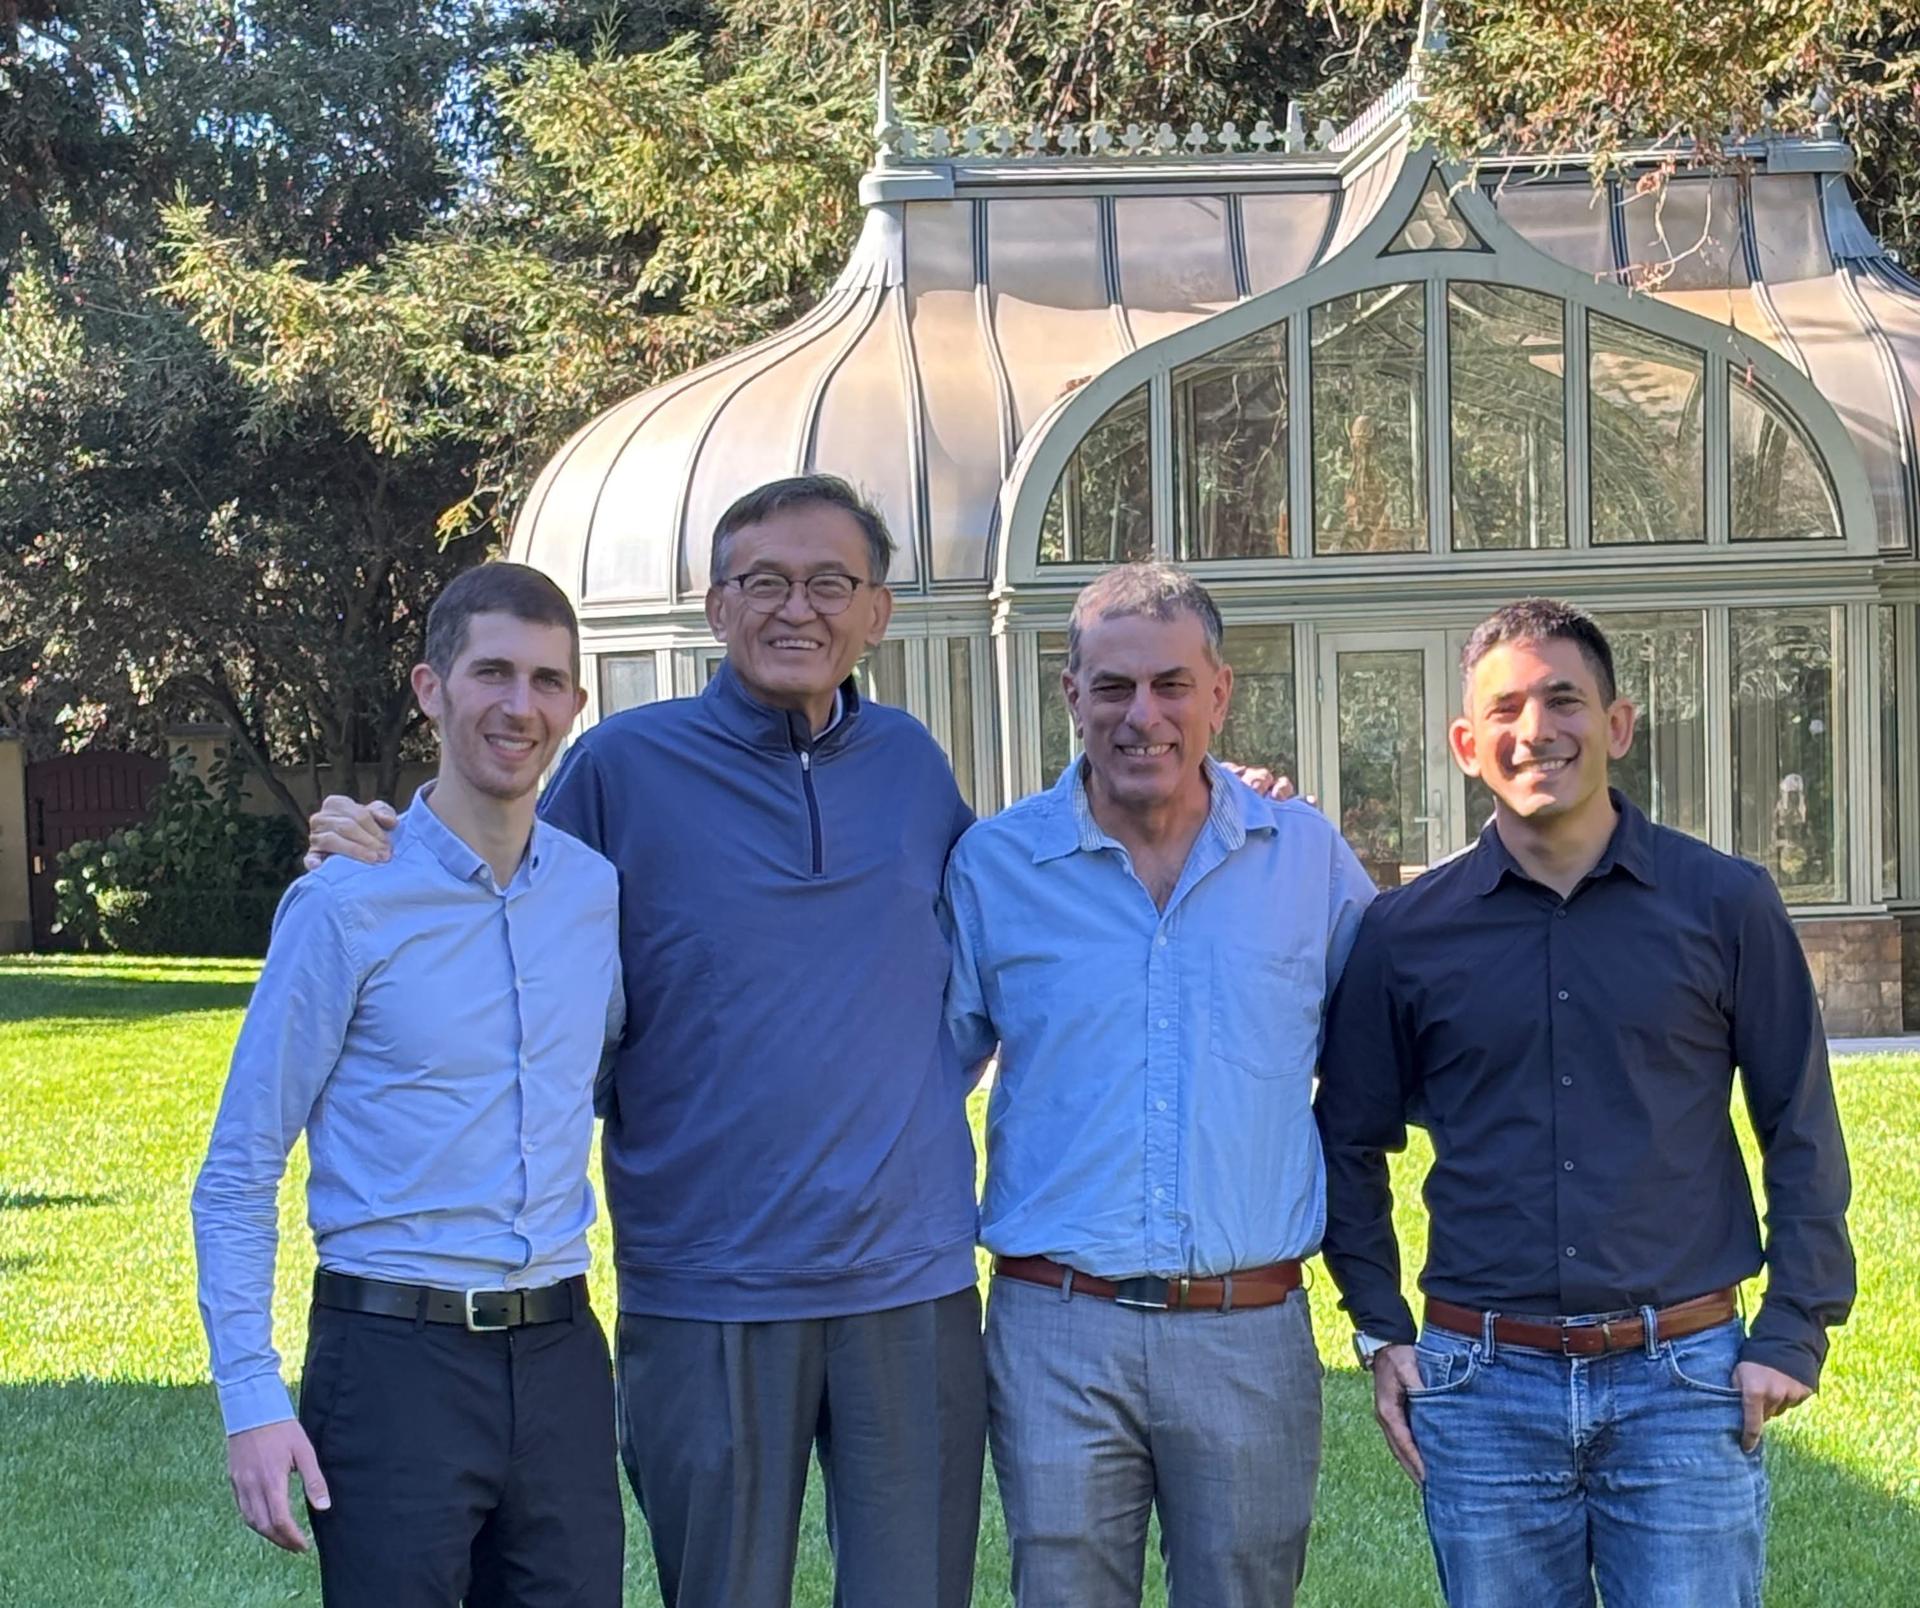
חברת הסייבר הישראלית Brava Security | צילום: איל טואג
חברת הסייבר הישראלית Brava Security נחשפת עם גיוס סיד של 15 מיליון דולר, בהובלת קרנות ההון סיכון F2 Venture Capital ו-Pitango ובהשתתפות משקיעים פרטיים, בהם בכירים באנתרופיק, במיקרוסופט (MSFT) ובצ’ק פוינט (CHKP).
החברה פיתחה פלטפורמה מבוססת בינה מלאכותית שמטרתה לזהות את נקודות העיוורון במערכות האבטחה של ארגונים. הטכנולוגיה מדמה את עקבות הפעילות שתקיפת סייבר הייתה משאירה במערכות הארגון, מבלי לבצע את התקיפה עצמה. באמצעות כך היא יכולה לזהות מראש אילו איומים מערכות ההגנה לא יצליחו לאתר, לתקן את הפערים ולסייע לצוותי האבטחה בחקירת אירועים.
אבטחת סייבר, אילוסטרציה | צילום: שאטרסטוק
בין לקוחותיה של Brava נמנות חברות מרשימת Fortune 100 בתחומי הקמעונאות, האנרגיה והאירוח, וכן חברת Cushman & Wakefield ו-WELL Health, מחברות הבריאות הגדולות בקנדה.
הבעיה: מערכות האבטחה עלולות להיות עיוורות לתקיפות
גם כאשר מערכות האבטחה בארגון פועלות באופן תקין, הן עדיין עלולות לפספס מתקפות. הסיבה עשויה להיות נתוני טלמטריה – רישום הפעילות במערכות הארגון – שאינם נאספים, אינם מועברים למערכת ה-SIEM המרכזת את נתוני האבטחה, או שאינם מזוהים באמצעות חוקי ההתראה הקיימים.
האתגר הופך משמעותי עוד יותר בעידן הבינה המלאכותית, שבו ארגונים מעבירים יותר ויותר משימות ניטור וחקירת אירועי סייבר לסוכני AI. גם סוכן מתקדם שמסוגל לנתח אלפי נתונים ולקבל החלטות מורכבות, מוגבל לראיות שמגיעות אליו. אם מערכות ההגנה לא זיהו את התקיפה ולא אספו את המידע הנדרש, גם סוכן ה-AI עלול להישאר עיוור אליה.
כאן נכנסת הטכנולוגיה של Brava. במקום להסתמך על עקבות של תקיפות מוכרות, הפלטפורמה מייצרת מודל מדויק של הטלמטריה שתקיפה הייתה משאירה בסביבה הטכנולוגית הספציפית של הארגון, גם כשמדובר בתרחישים שטרם נוסו או הוגדרו במערכות ההגנה.
לאחר יצירת התרחיש, הפלטפורמה בודקת אם מערכות האבטחה מזהות אותו ומתריעות עליו. כאשר מתגלה פער, היא מסייעת בתיקון חוקי הזיהוי, באיסוף נתוני הטלמטריה ובהעברתם למערכות הניטור, ולאחר מכן בודקת שהתיקון אכן עובד.
הגנת סייבר | צילום: שאטרסטוק
המערכת משתלבת בתשתיות האבטחה הקיימות של הארגון, ללא צורך להחליף אותן. היא מתחברת, בין היתר, ל-Splunk, ל-Google SecOps ול-CrowdStrike, וליותר מ-70 מקורות ויעדי נתונים נוספים. בחברה מציינים כי ממצאים ראשונים מתקבלים בתוך 10 עד 15 דקות מתחילת ההטמעה.
יוצאי 8200 ומיקרוסופט הקימו את החברה
Brava הוקמה על ידי עידן בצרי, מנכ”ל החברה, ואיתי גבאי, סמנכ”ל הטכנולוגיות (CTO). בצרי, בוגר תוכנית תלפיות, שירת במשך עשר שנים ביחידה 8200 כחוקר איומי סייבר. בהמשך ניהל את אחד מקווי המוצרים של Microsoft Defender, שם נחשף לקשיים שעמם מתמודדים צוותי אבטחה בשל גישה מוגבלת לנתוני אבטחה.
גבאי שירת שבע שנים בצה”ל בפיתוח מערכות בינה מלאכותית, בין היתר במסגרת תוכנית מחקר משותפת לישראל ולסוכנות המחקר של משרד ההגנה האמריקאי, DARPA.
החברה מעסיקה כיום כ-20 עובדים, בהם חוקרי בינה מלאכותית וסייבר. מרכז המחקר והפיתוח שלה נמצא בישראל, ובמקביל היא מרחיבה את צוותי השיווק והמכירות בארה”ב. כספי הגיוס ישמשו להאצת פיתוח הפלטפורמה, להרחבת הפעילות המסחרית, בעיקר בצפון אמריקה, ולהיערכות לכניסה לתחומי השירותים הפיננסיים והממשל.
מיקרוסופט | צילום: שאטרסטוק
עידן בצרי, מייסד שותף ומנכ”ל Brava, אמר: “ארגונים ממהרים לתת ל-AI לנהל את מרכזי הסייבר שלהם, אבל AI שפועל על ראיות שלא נבדקו עלול להגיע למסקנות שגויות ולפעול לפיהן במהירות של מכונה. אם המערכות החמיצו תקיפה, ה-AI לא יידע שעליו לחקור אותה. אנחנו בודקים מה הן מפספסות ומתקנים את הפערים”.
איתי גבאי, מייסד שותף ו-CTO, הוסיף: “כשיודעים מה לחפש בדאטה, כתיבת חוקי זיהוי היא החלק הקל. הקושי האמיתי הוא לדעת מראש, ובדיוק, איזו טלמטריה תייצר תקיפה במערכות של ארגון מסוים. המודלים שלנו מייצרים את הטלמטריה הזו עוד לפני שהתקיפה מתרחשת, ובודקים אם ההגנות יזהו אותה”.
יאיר קסוטו, שותף כללי בפיטנגו, ציין כי “ה-AI משנה באופן דרמטי את מפת איומי הסייבר ואת הדרך שבה ארגונים מותקפים, ולכן גם הדרך שבה אנחנו מגנים עליהם חייבת להשתנות”. לדבריו, Brava מציעה גישה חדשה להגנת סייבר, באמצעות יכולות AI אוטונומיות שמאפשרות להתמודד עם מגוון רחב של איומים ולספק לצוותי האבטחה ודאות ושליטה טובות יותר.
מאור פרידמן, שותף כללי ב-F2 Venture Capital, הוסיף כי “רוב צוותי ה-SOC סומכים על יכולות הזיהוי שלהם. ככל שה-AI תופס תפקיד מרכזי יותר ב-SOC, זה הופך לסיכון ממשי, כי סוכן AI טוב רק כמו הראיות שעליהן הוא נשען”. לדבריו, Brava מאפשרת להחליף הסתמכות על מערכות קיימות בהוכחה בפועל של יכולת הזיהוי שלהן, עוד לפני שתוקף מנסה את המתקפה.


מגיב/ה בתור אורח/ת